Frigoriferi hackerati
Quando attaccare diventa troppo facile.
Indice navigabile
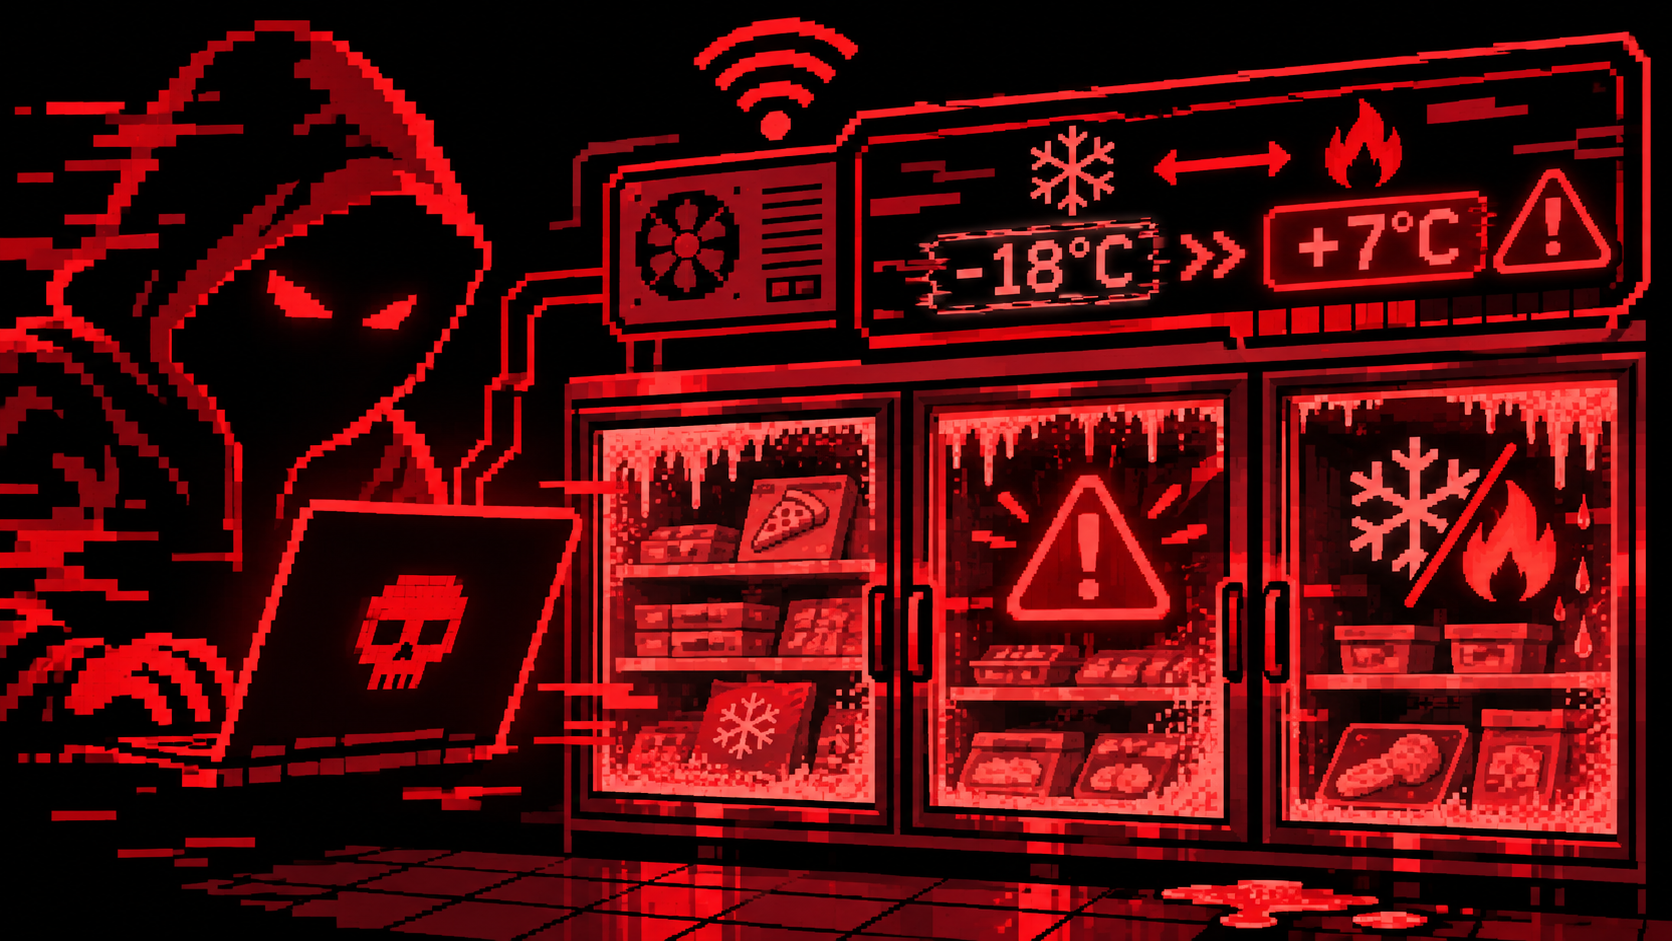
Dopo il mio video sui frigoriferi dei supermercati, un amico mi fa notare che alcuni attacchi sarebbero stati eseguiti in dieci secondi. Da qui la sua conclusione: un software automatico usato per colpire in massa.
È uno spunto interessante, ma il dato preciso dei dieci secondi va verificato. E anche se fosse confermato, da solo non dimostrerebbe che l’intera operazione sia stata automatizzata.
A me interessa soprattutto quello che c’è dietro questa osservazione: quanto lavoro abbiamo lasciato da fare a chi voleva provocarci un danno?
Perché il punto inquietante è che, in certe condizioni, il lavoro può essere davvero poco.
Dieci secondi per fare cosa
Quando diciamo che un attacco è durato dieci secondi, dobbiamo capire dove abbiamo avviato il cronometro.
Dalla ricerca del bersaglio? Dal primo accesso? Oppure dall’invio del comando che ha modificato il funzionamento dell’impianto?
Sono cose parecchio diverse. Dietro pochi secondi di comandi possono esserci giorni di preparazione. E una modifica rapidissima può produrre conseguenze molto più tardi: i prodotti non si deteriorano alla velocità di un clic.
La rapidità è compatibile con un software di attacco automatico, ma può dipendere anche da un singolo comando impartito manualmente da un pannello già accessibile, eventualmente applicato a più apparecchi. Per distinguere le ipotesi servono registrazioni degli accessi e delle modifiche, con tempi e operazioni confrontabili.
Il cronometro, da solo, non fa l’analisi dell’incidente.
La porta di ingresso può essere banalissima
Dietro il titolo «hanno hackerato i frigoriferi» ci sono sistemi che permettono di gestire a distanza gli impianti di refrigerazione: controllare temperature, programmare lo sbrinamento, intervenire sul funzionamento.
La gestione remota ha una sua utilità concreta. Il problema nasce quando il pannello che comanda l’impianto diventa raggiungibile da persone che non dovrebbero poterci mettere le mani.
Per gli episodi francesi di ottobre 2026 sono state indicate carenze elementari: esposizione diretta su Internet, amministrazione insufficientemente protetta e password deboli. Questo non permette di assegnare automaticamente lo stesso metodo a ogni episodio successivo, ma basta a farci riflettere sulla qualità delle difese.
Se qualcuno ottiene i permessi necessari, può usare le normali funzioni di gestione per provocare un guasto operativo. In una situazione del genere non è indispensabile installare un virus: può bastare impartire un comando perfettamente previsto dal sistema, con un obiettivo criminale.
Il software esegue. Il banco frigo paga le conseguenze.
Automatizzare significa soprattutto ripetere
Un programma può ripetere una procedura su molti sistemi compatibili, se le condizioni di accesso lo consentono. Una volta preparata quella procedura, il lavoro necessario per ogni bersaglio può ridursi moltissimo.
Questa è la parte pericolosa: un errore ripetuto nelle configurazioni può diventare un vantaggio ripetibile per chi attacca.
Se tanti impianti condividono la stessa debolezza, chi la sa sfruttare può riutilizzare strumenti e conoscenze. Il costo della preparazione si distribuisce su più vittime.
Non serve chiamare in causa l’intelligenza artificiale ogni volta che un’operazione viene ripetuta velocemente. L’automazione informatica esiste da parecchio prima dei chatbot.
Naturalmente, un programma facile da usare può nascondere un lavoro tecnico complesso. Chi lo utilizza potrebbe anche non saperlo sviluppare. Semplicità d’uso, complessità dello strumento e capacità del suo autore sono tre questioni differenti.
Criminalità a basso sforzo tecnico
Qui arriviamo al punto.
Carenze come queste possono abbassare molto le competenze necessarie per colpire un bersaglio. Possono renderlo accessibile anche a persone che sanno utilizzare strumenti già disponibili, senza saper scoprire una vulnerabilità o costruire un attacco originale.
Questo allarga il numero dei possibili aggressori. Ed è un problema enorme anche quando i singoli strumenti sono banali.
Ma da una tecnica semplice non possiamo ricavare il curriculum di chi l’ha usata. Anche un gruppo preparato può scegliere una strada elementare, se funziona.
Un ladro capace di aprire una cassaforte sa anche usare una porta lasciata aperta. Non deve dimostrare niente alla giuria delle Olimpiadi dello Scasso.
Parlare di criminalità a basso sforzo tecnico aiuta a descrivere questa possibilità senza inventarsi identità, competenze o mandanti degli attacchi.
Il vantaggio per chi agisce può essere economico, propagandistico o semplicemente distruttivo. In ogni caso, una difesa debole gli risparmia lavoro.
Un attacco banale può fare un danno enorme
C’è un errore che dovremmo toglierci dalla testa: misurare la gravità di un incidente dalla difficoltà tecnica dell’attacco.
Un comando semplice può intervenire su un processo fisico importante. Nel caso della refrigerazione, il controllo della temperatura serve a conservare prodotti che devono restare entro condizioni precise.
Se quelle condizioni vengono meno, rimettere a posto una configurazione può non bastare a recuperare ciò che è stato compromesso.
Il backup del controllore non riporta indietro il tempo per la merce.
E il conto comprende anche il lavoro per verificare gli impianti, gestire i prodotti coinvolti, ripristinare il servizio e ricostruire la fiducia. La facilità con cui qualcuno ha provocato tutto questo non concede sconti.
Ecco perché liquidare un episodio con «saranno stati quattro ragazzini» sarebbe una sciocchezza anche se fosse vero. L’età e il talento di chi agisce non stabiliscono quanto possiamo perdere.
La sicurezza comincia da chi può comandare
Un impianto raggiungibile da remoto dovrebbe avere un responsabile che sappia chi può accedervi, attraverso quale percorso e con quali permessi.
La manutenzione deve poter funzionare attraverso accessi protetti, credenziali personali e robuste, autenticazione a più fattori sul servizio di accesso e reti separate. I pannelli di amministrazione non devono essere lasciati esposti direttamente su Internet. Servono aggiornamenti e un piano per gli apparati che non ricevono più supporto.
Poi bisogna accorgersi quando qualcosa cambia: registrare gli accessi e le modifiche, controllare le temperature con misure indipendenti dal sistema di comando e avere persone che sappiano intervenire quando arriva un allarme.
Sono misure da progettare insieme a chi gestisce l’impianto, preservando il monitoraggio e la continuità del servizio.
E le responsabilità vanno chiarite tra produttore, installatore, manutentore e azienda utilizzatrice. Se ciascuno pensa che alla sicurezza provveda qualcun altro, il risultato rischia di essere un impianto amministrato da tutti e protetto da nessuno.
«È sempre andato bene» descrive il passato. Non protegge il prossimo accesso.
Il caso dei frigoriferi dovrebbe farci ragionare proprio su questo: quanti processi importanti stiamo affidando a sistemi per i quali abbiamo dato la sicurezza per scontata?
Possiamo discutere a lungo di quanto siano bravi i criminali. Nel frattempo sarebbe utile smettere di semplificargli il lavoro.
Perché chi vuole farci un danno non ha alcun obbligo di farlo in modo sofisticato.
Le opinioni in quanto tali sono opinabili e nulla ti vieta di approfondire l’argomento.
Risorse: